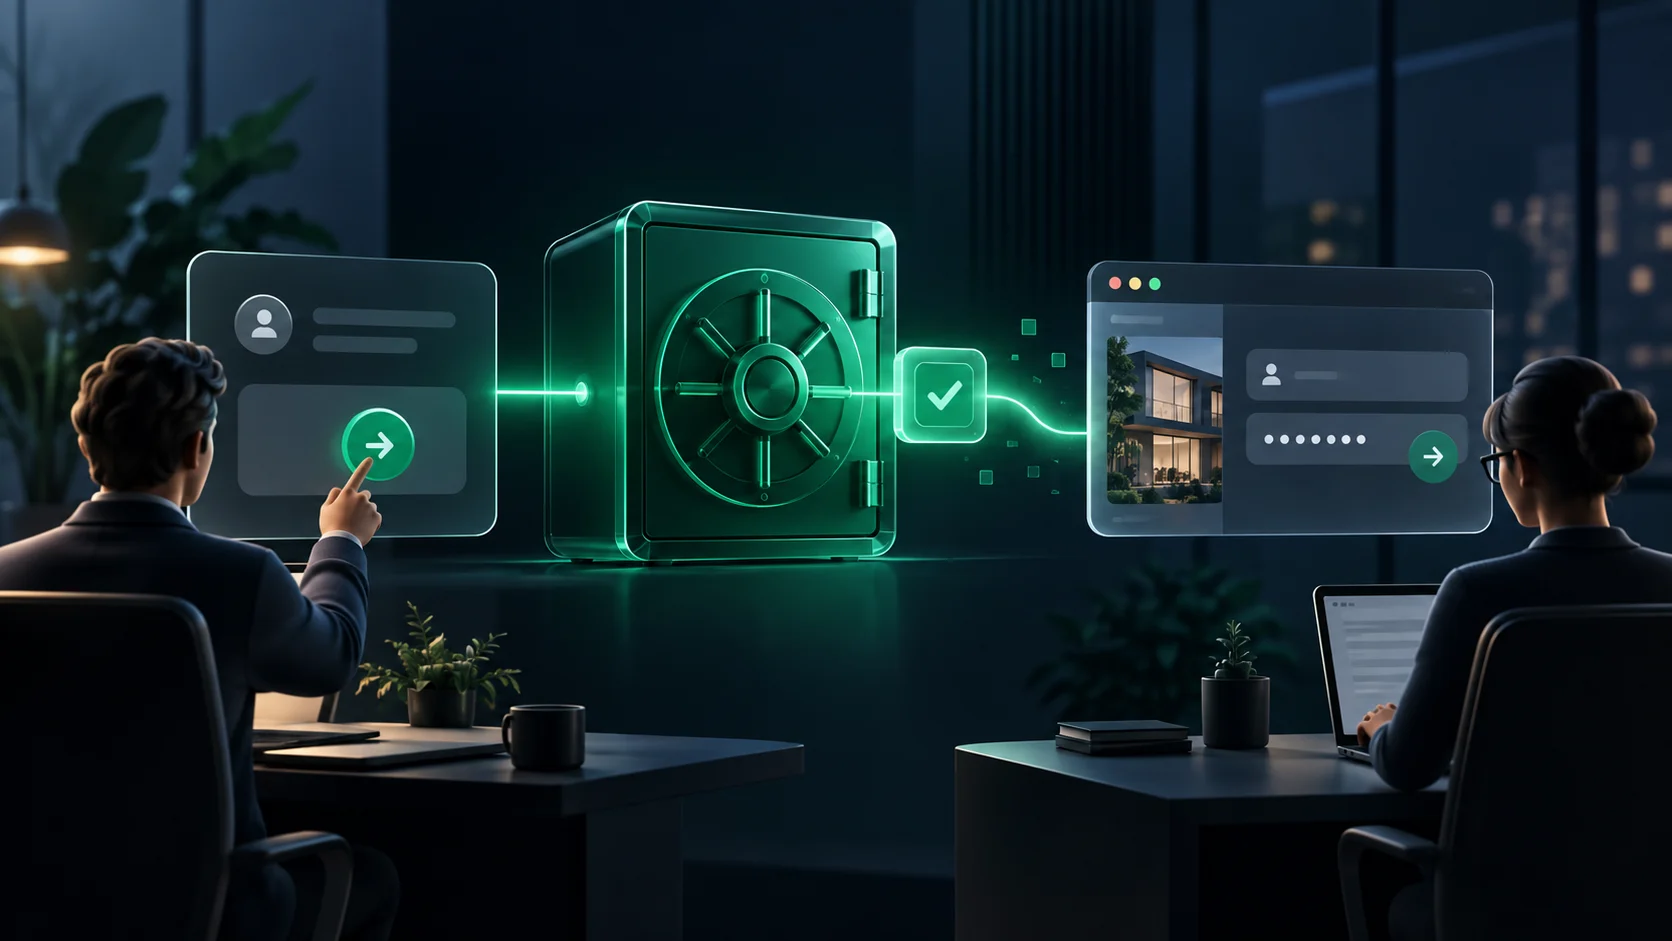
Une agence, un freelance ou un collaborateur externe doit se connecter à votre CMS, votre outil publicitaire ou votre extranet. Le réflexe habituel consiste encore à envoyer le mot de passe par e-mail ou messagerie. C’est rapide, mais vous perdez immédiatement le contrôle : le secret peut être copié, conservé ou transmis sans que vous le sachiez.
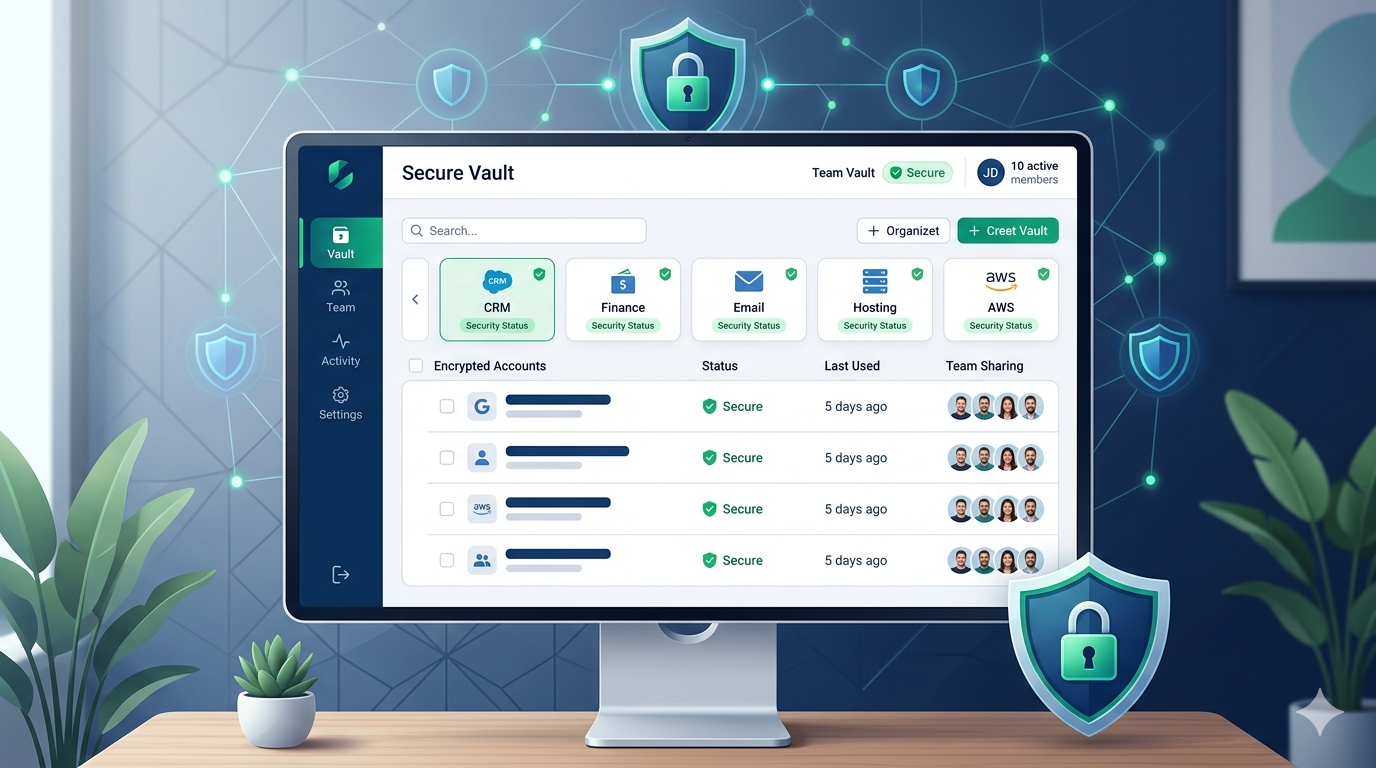
Une approche plus propre consiste à partager la capacité de se connecter plutôt que le mot de passe lui-même. L’utilisateur autorisé retrouve le compte dans son extension, lance le remplissage automatique et accède au service sans afficher ni copier le secret.
Pourquoi éviter l’envoi direct du mot de passe ?
Un mot de passe reçu dans une conversation reste souvent dans l’historique pendant des mois. Même si la mission est terminée, il peut encore être présent sur un téléphone, une boîte e-mail ou une sauvegarde. Il devient également difficile de savoir qui le possède réellement.
La CNIL conseille de limiter le nombre de personnes connaissant un mot de passe, de revoir régulièrement les droits et de favoriser l’usage d’un gestionnaire de mots de passe. Elle recommande aussi de supprimer les permissions lorsqu’un utilisateur n’est plus habilité. Consultez ses recommandations sur la gestion des utilisateurs et les habilitations.
Le principe de l’accès « connexion uniquement »
Le propriétaire conserve l’identifiant dans son coffre et choisit le niveau d’accès du destinataire. En mode connexion uniquement :
- le destinataire ne peut pas afficher le mot de passe dans l’application ;
- la copie du secret est désactivée ;
- la connexion se fait depuis l’extension sur le domaine prévu ;
- le propriétaire peut retirer l’accès quand il le souhaite ;
- le destinataire ne peut pas modifier ou supprimer l’identifiant du propriétaire.
Cette séparation est utile lorsqu’une personne doit utiliser un compte sans avoir besoin d’en devenir propriétaire. Elle ne remplace pas les comptes nominatifs proposés par certains logiciels, mais elle améliore fortement les situations où un compte partagé reste techniquement nécessaire.
Une méthode simple en cinq étapes
1. Vérifier si le service propose des comptes individuels
Avant de partager un accès, cherchez une fonction « utilisateurs », « membres » ou « rôles ». Un compte nominatif avec les droits strictement nécessaires reste préférable. Le partage contrôlé répond surtout aux services qui ne proposent qu’un compte commun ou dont la gestion des rôles est trop limitée.
2. Enregistrer la bonne adresse de connexion
Associez l’identifiant au domaine réellement utilisé. L’extension peut alors proposer le bon compte sur le bon site et éviter les erreurs entre plusieurs interfaces proches, par exemple production, préproduction et administration.
3. Choisir le destinataire et la durée
Partagez uniquement avec la personne concernée. Pour une mission courte, notez dès le départ la date de fin prévue. Une autorisation temporaire qui n’est jamais revue finit souvent par devenir permanente.
4. Autoriser la connexion sans affichage
Dans MYKEYNEST, choisissez le partage qui permet l’utilisation via l’extension sans donner la possibilité de voir ou copier le mot de passe. Le destinataire se connecte avec son propre compte MYKEYNEST, puis sélectionne l’identifiant autorisé.
5. Révoquer et contrôler à la fin de la mission
Retirez le partage dès que la collaboration se termine. Si le mot de passe a déjà été communiqué auparavant ou si vous soupçonnez une copie, changez-le également sur le service cible.
Quelles sont les limites ?
Aucun mécanisme dans un navigateur ne transforme un compte partagé en compte nominatif. Une personne connectée peut parfois modifier des informations depuis le site cible si ce service lui en donne le droit. Pour les outils sensibles, combinez donc plusieurs mesures :
- activer l’authentification multifacteur quand elle est disponible ;
- éviter de partager un compte administrateur pour une tâche ordinaire ;
- limiter l’accès à la durée et au périmètre nécessaires ;
- contrôler l’historique fourni par le service cible ;
- préférer les comptes individuels dès que le service les permet.
Le NIST rappelle par ailleurs qu’un mot de passe n’est pas, à lui seul, résistant au phishing. Pour les comptes critiques, privilégiez quand c’est possible une authentification forte ou résistante au phishing. Voir les recommandations d’authentification NIST SP 800-63B-4.
Checklist avant de donner un accès à un prestataire
- Le besoin et le responsable de l’accès sont identifiés.
- Un compte individuel n’est pas disponible ou n’est pas adapté.
- Le niveau de permission est limité à la mission.
- Le mot de passe n’est pas envoyé dans une conversation.
- Une date de revue ou de révocation est prévue.
- La 2FA est activée sur les comptes importants.
Mettre en place ce fonctionnement avec MYKEYNEST
MYKEYNEST centralise les identifiants, le partage avec des collaborateurs et le remplissage depuis l’extension navigateur. Le propriétaire reste maître de ses accès et peut retirer une autorisation sans rechercher le mot de passe dans les anciennes conversations.
Découvrir la gestion des accès MYKEYNEST ou créer gratuitement votre coffre.