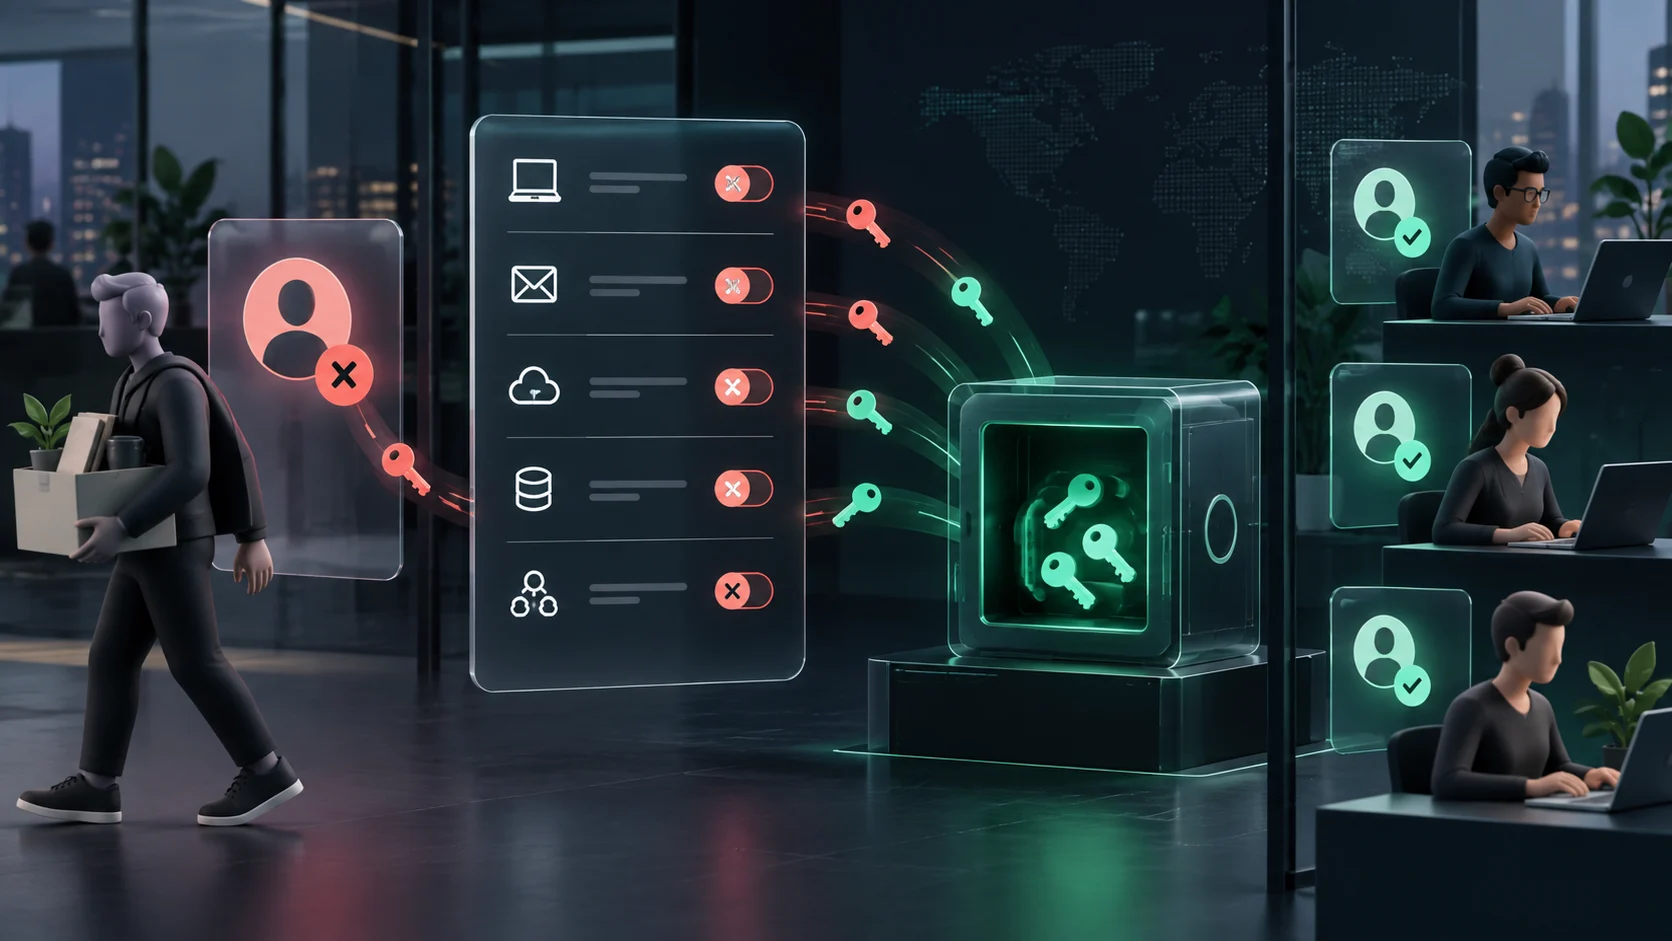
Lorsqu’un collaborateur ou un prestataire quitte l’entreprise, rendre son ordinateur ne suffit pas. Il peut encore disposer d’un accès à la messagerie, au CRM, à l’hébergement, aux réseaux sociaux, aux boutiques en ligne ou à des comptes partagés dont personne n’a dressé la liste.
Une procédure de départ efficace doit être courte, attribuée à des responsables précis et préparée avant le dernier jour. L’objectif est double : retirer les droits de la personne sortante sans bloquer l’activité de l’équipe restante.
Pourquoi les départs créent-ils des accès oubliés ?
Au fil des missions, les autorisations s’accumulent. Certaines sont accordées directement dans un logiciel, d’autres passent par un groupe, un mot de passe commun, une extension ou une invitation temporaire. Sans inventaire central, la personne chargée du départ doit reconstruire tout l’historique dans l’urgence.
L’ANSSI recommande d’intégrer les arrivées, départs et changements de fonction aux procédures de l’entreprise, et de révoquer l’ensemble des droits lorsqu’une personne part. La CNIL demande également de supprimer les permissions dès la fin de l’habilitation et de revoir régulièrement les droits accordés.
Préparer la révocation avant le dernier jour
Le manager, les ressources humaines et la personne responsable de l’informatique doivent partager la même information : date et heure de fin, niveau de risque, matériel à restituer et continuité nécessaire. Pour un administrateur ou une personne ayant accès à des données sensibles, la chronologie doit être particulièrement précise.
Créez une liste des catégories à contrôler :
- messagerie, agenda et stockage de fichiers ;
- CRM, facturation, banque et outils métiers ;
- CMS, hébergement, noms de domaine et dépôts de code ;
- réseaux sociaux, publicité, analytics et e-mailing ;
- VPN, Wi-Fi, accès distant et consoles d’administration ;
- gestionnaire de mots de passe, groupes et partages directs ;
- appareils, clés physiques, badges et moyens de récupération.
La checklist du jour du départ
1. Désactiver les comptes nominatifs
Suspendez ou fermez les comptes individuels selon les règles de conservation de l’entreprise. Ne supprimez pas aveuglément une boîte ou des fichiers contenant des informations nécessaires : transférez d’abord la propriété vers un responsable autorisé.
2. Retirer la personne des groupes et équipes
Un compte désactivé dans un outil ne retire pas automatiquement les invitations présentes ailleurs. Vérifiez les groupes de travail, les équipes, les espaces clients et les partages directs.
3. Révoquer les sessions et appareils
Fermez les sessions actives et retirez les appareils associés lorsque le service le permet. Cette étape est importante si la personne a utilisé un appareil personnel ou une extension navigateur.
4. Faire tourner les secrets réellement partagés
Changez les mots de passe, clés API ou codes de récupération que la personne a pu voir ou copier. Une rotation systématique de tous les secrets peut être inutilement perturbante ; concentrez-vous sur ceux dont la confidentialité n’est plus garantie.
5. Vérifier la continuité
Confirmez qu’un autre membre autorisé peut accéder aux comptes essentiels, recevoir les codes de récupération et administrer les domaines ou services payants. Aucun compte critique ne doit dépendre d’une seule personne.
Que faire des comptes partagés ?
Un compte partagé impose de distinguer deux situations :
- le mot de passe était visible : changez-le et mettez à jour le coffre ;
- la personne disposait uniquement d’un partage contrôlé : révoquez son accès et vérifiez les sessions actives sur le service cible.
Pour les services importants, vérifiez également la 2FA. Un ancien téléphone, une clé de sécurité ou un code de récupération peut continuer à fonctionner même après la modification du mot de passe.
Après le départ : contrôler plutôt que supposer
Dans les jours suivants, consultez les journaux disponibles sur les services critiques et confirmez que les invitations ont disparu. Notez qui a exécuté chaque action et à quelle date. Cette trace évite de refaire le même travail et facilite les contrôles futurs.
La fiche de la CNIL sur les habilitations recommande une revue régulière, au minimum annuelle, afin de supprimer les comptes inutilisés et de réaligner les droits sur les fonctions. Le guide d’hygiène informatique de l’ANSSI fournit également une base utile pour formaliser les arrivées et départs.
Une procédure réutilisable
- Déclenchement par le manager ou les RH.
- Inventaire automatique ou manuel des accès.
- Validation de la liste par le responsable métier.
- Révocation à l’heure prévue.
- Transfert de propriété et rotation des secrets concernés.
- Contrôle final et archivage de la checklist.
Centraliser les partages avec MYKEYNEST
Dans MYKEYNEST, le propriétaire d’un identifiant peut retirer un partage sans supprimer le mot de passe pour le reste de l’équipe. Les groupes permettent également d’éviter de rechercher chaque accès un par un lorsqu’un membre change de périmètre.
Découvrir MYKEYNEST pour les équipes ou ouvrir un coffre gratuitement.