Une agence web manipule rapidement des dizaines d’accès : WordPress, Shopify, PrestaShop, hébergement, nom de domaine, analytics, campagnes publicitaires, CRM, e-mailing et outils de support. Le problème n’est pas seulement de stocker ces identifiants. Il faut savoir à quel client ils appartiennent, qui peut les utiliser et comment retirer un accès sans désorganiser le projet.
Une organisation légère suffit souvent à supprimer les mots de passe dispersés dans Slack, Teams, les e-mails et les documents partagés.
Les trois erreurs les plus fréquentes
Un même compte utilisé par toute l’agence
Un compte générique partagé entre tous les collaborateurs empêche d’attribuer clairement les actions et complique les départs. Lorsque le service le permet, créez des comptes nominatifs et attribuez un rôle adapté : administrateur, éditeur, analyste ou support.
Des mots de passe stockés dans le mauvais outil
Un gestionnaire de tâches ou une messagerie n’est pas conçu pour gérer le cycle de vie d’un secret. Un mot de passe copié dans un ticket peut être indexé, exporté ou visible par des personnes qui n’interviennent pas sur le projet.
Les accès sont créés, mais jamais retirés
La fin d’un projet, le remplacement d’un freelance ou le départ d’un salarié doit déclencher une revue. La CNIL recommande de documenter les procédures d’arrivée et de départ, de respecter le principe de moindre privilège et de supprimer les permissions dès qu’elles ne sont plus nécessaires.
Construire un inventaire utile, pas un tableur oublié
Pour chaque client, listez les services réellement utilisés. Chaque accès doit avoir au minimum :
- un nom compréhensible par toute l’équipe ;
- l’adresse exacte de connexion ;
- le client ou projet concerné ;
- un propriétaire responsable ;
- les personnes ou groupes autorisés ;
- une date de dernière vérification pour les accès sensibles.
Évitez les noms comme « Admin client » ou « Compte principal ». Préférez « Boutique Shopify — production — Client X » ou « Google Ads — agence — Client Y ». Une convention stable améliore la recherche et limite les erreurs.
Organiser les accès par client et par rôle
Une bonne structure sépare le coffre interne de l’agence des accès appartenant aux clients. Dans chaque espace client, les groupes peuvent ensuite représenter les équipes réellement impliquées : projet, développement, acquisition ou support.
Ne donnez pas automatiquement tous les accès à tous les membres. Un développeur chargé d’une correction WordPress n’a pas nécessairement besoin du compte bancaire, du CRM ou de la console publicitaire du client.
Quand utiliser un compte nominatif ou un partage contrôlé ?
| Situation | Solution recommandée |
|---|---|
| Le service propose des rôles complets | Créer un compte nominatif |
| Un compte commun est imposé | Partager via un coffre avec révocation |
| Le prestataire doit seulement se connecter | Utiliser un accès connexion uniquement |
| Accès administrateur critique | Limiter fortement, activer la 2FA et tracer les changements |
Le partage connexion uniquement réduit la diffusion du mot de passe, mais ne doit pas donner davantage de droits que nécessaire sur le site cible. Les rôles natifs du service restent la première ligne de contrôle lorsqu’ils existent.
Le processus à appliquer sur chaque nouveau projet
- Désigner le propriétaire : le client doit savoir qui contrôle le compte principal.
- Collecter proprement : éviter l’envoi dans une conversation et importer directement dans le coffre prévu.
- Classer : rattacher chaque identifiant au client et à la bonne adresse de connexion.
- Attribuer : donner l’accès aux personnes ou groupes concernés uniquement.
- Tester : vérifier le remplissage et la méthode de récupération avant une urgence.
- Prévoir la sortie : documenter ce qui sera transféré ou révoqué à la fin du contrat.
Checklist mensuelle pour le responsable d’agence
- Les projets terminés n’ont plus de partages actifs inutiles.
- Les anciens collaborateurs ont été retirés des groupes.
- Les comptes critiques disposent d’une 2FA et de moyens de récupération maîtrisés.
- Les identifiants en doublon ou sans propriétaire sont corrigés.
- Les mots de passe révélés lors d’un incident ou d’un dépannage ont été remplacés.
- Le client peut récupérer ses accès sans dépendre d’une seule personne de l’agence.
Ce que MYKEYNEST apporte à une agence
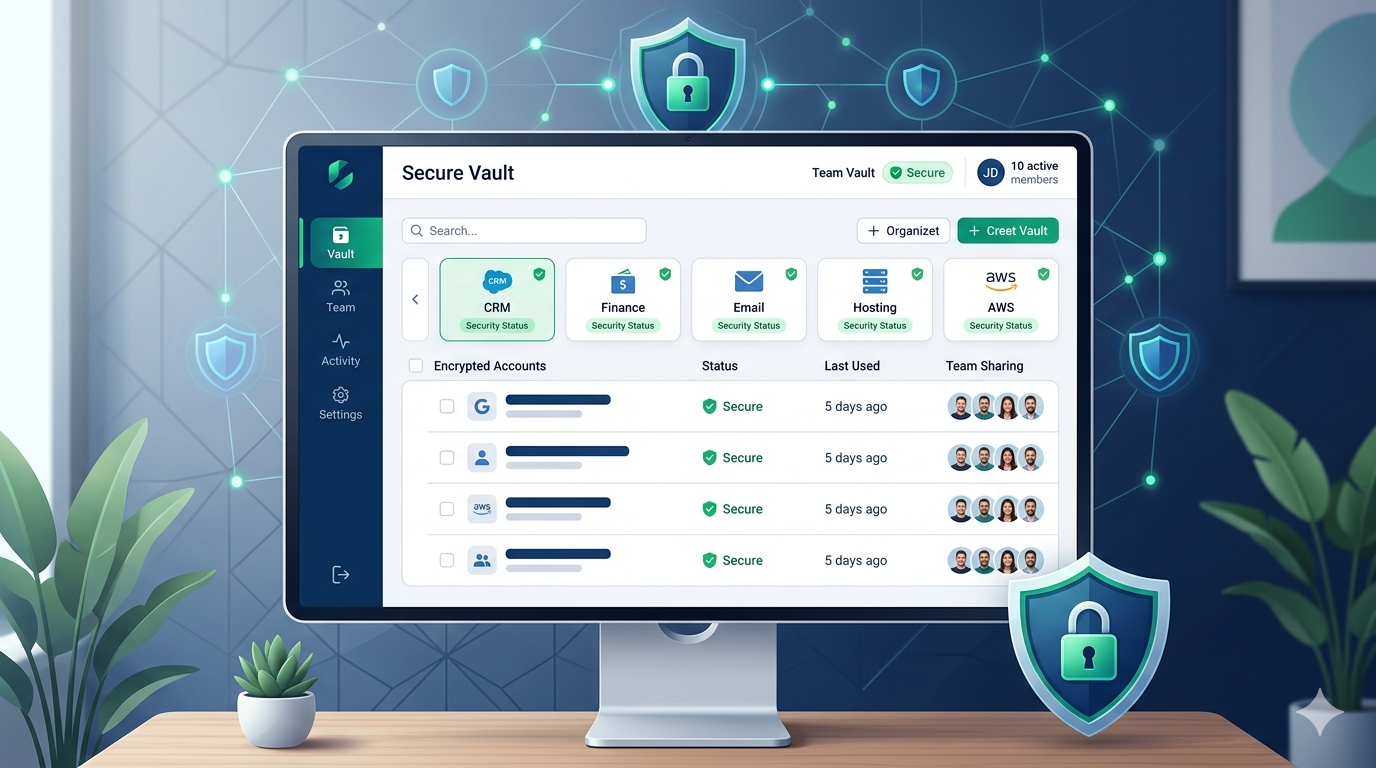
MYKEYNEST réunit le coffre, les groupes, le partage sécurisé et le remplissage navigateur. L’agence peut organiser les accès par équipe, épingler les comptes utilisés chaque jour et retirer un partage lorsque le périmètre d’un prestataire change.
Le bénéfice n’est pas d’ajouter une procédure lourde. Il est de remplacer les échanges improvisés par un parcours suffisamment simple pour être réellement adopté.
Voir les fonctionnalités pour les équipes ou tester MYKEYNEST gratuitement.